Японская GMO Internet Group провела первую пресс-конференцию по поводу кибератаки, которой подверглась платформа валютной биржи этой компании.
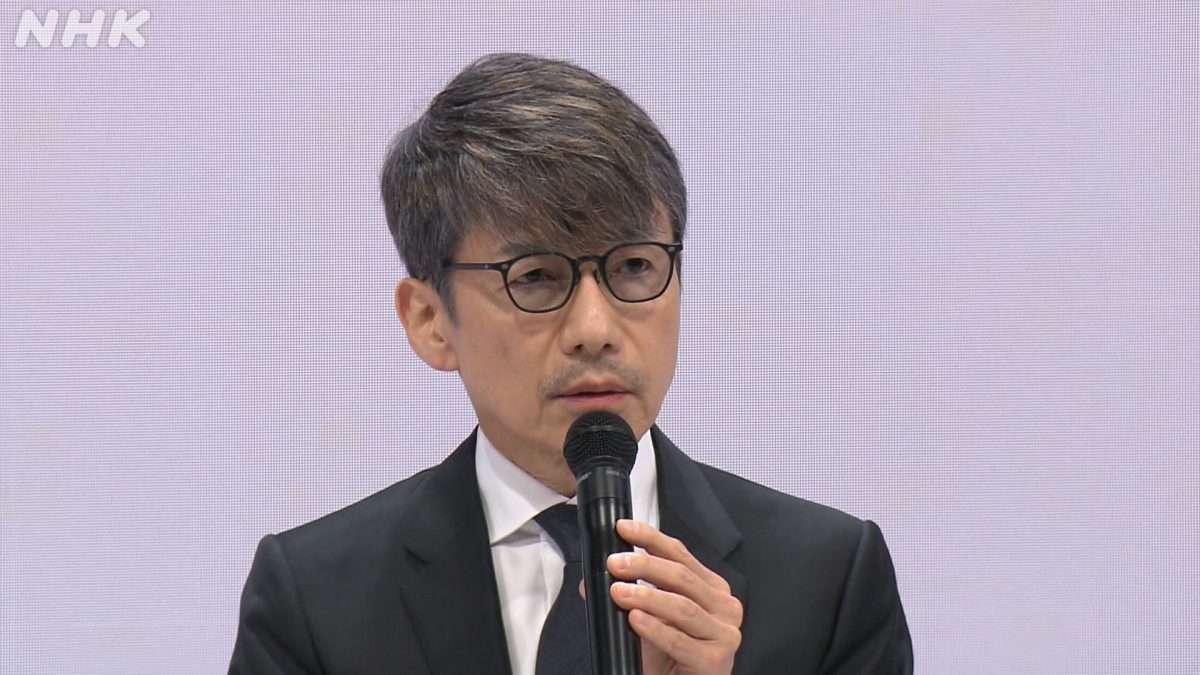
Председатель правления и исполнительный директор GMO Кумагаи Масатоси принес извинения за сбой, вызванный этой атакой. Он также признал, что руководство компании не устранило вовремя уязвимости, о которых ее предупреждали примерно двумя годами ранее.
Кумагаи и другие представители руководства GMO рассказали об обстоятельствах взлома. Они разъяснили меры, принимаемые для предотвращения дальнейшего ущерба и обеспечения компенсаций.
О взломе GMO сообщила в конце октября. В понедельник Кумагаи рассказал корреспондентам, что дочернее предприятие группы в области кибербезопасности предупреждало о наличии уязвимостей в апреле 2024 года.
Кумагаи отметил: «Проблемы безопасности в сервисной системе действительно были. Верно и то, что эксперты по кибербезопасности указывали на эти проблемы. Однако компания не воспользовалась этими сведениями в обеспечении работы сервиса».
По словам компании, хакеры, проникнув в систему 5 августа через удаленный компьютер одного из клиентов, получили контроль над аккаунтом системного администратора.
Семнадцатого августа хакеры воспользовались правами доступа администратора для взлома сервера GMO.
После этого взлома хакеры потребовали от GMO заплатить выкуп, но компания отказалась. В прошлый вторник на одном из веб-сайтов появились, как утверждается, персональные сведения одного из клиентов. Позднее этот веб-сайт был закрыт.
